
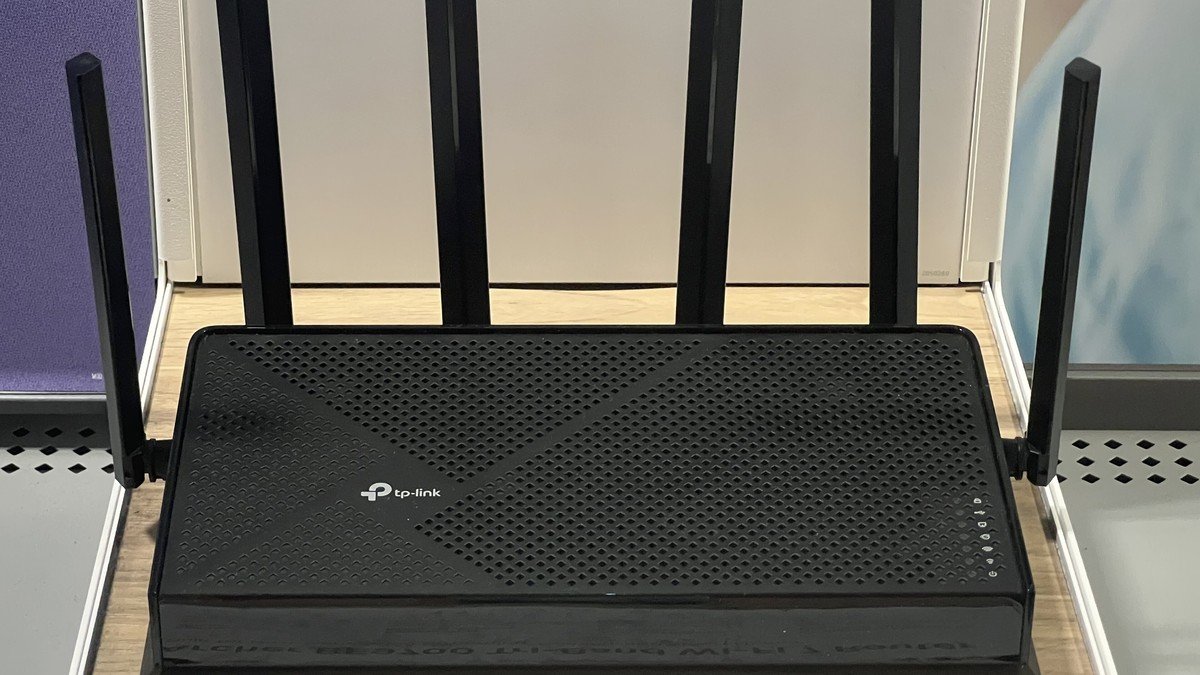
Empat negara bagian Amerika Serikat kembali menyeret produsen router TP-Link Systems ke pengadilan. Gugatan yang diajukan pada 6 Oktober 2026 itu membuat total negara bagian yang menuntut perusahaan berbasis Irvine, California, ini menjadi lima, setelah Texas lebih dulu melayangkan gugatan pada Februari.
Keempat pendatang baru tersebut adalah Florida, Iowa, Montana, dan Nebraska. Masing-masing mengajukan gugatan terpisah di pengadilan negara bagian dengan berpegang pada undang-undang perlindungan konsumen setempat. Inti tuduhannya seragam: TP-Link dinilai menyesatkan pembeli soal seberapa aman routernya dan soal seberapa terpisah perusahaannya dari China.
Dari Shenzhen ke California, dan titik sengketa perpisahan itu
TP-Link Systems kini berbasis di Irvine, California. Namun hingga restrukturisasi pada 2024, ia masih berafiliasi dengan TP-Link Technologies, perusahaan China yang justru tidak disebut sebagai tergugat dalam perkara ini. Perpisahan inilah yang menjadi sengketa utama. Gugatan menyebut TP-Link menggambarkan dirinya sebagai perusahaan Amerika yang independen, sementara menurut para penuntut, riset dan produksinya masih berakar di China.
Gugatan dari Florida, Montana, dan Nebraska berbagi bagian dan kalimat yang nyaris identik, tanda adanya koordinasi antar kantor jaksa agung. Salah satu kalimat yang dikutip berulang menggambarkan router sebagai “mulut dan telinga virtual” konsumen ke internet, perangkat yang bila dibobol bisa memalsukan identitas pengguna di kedua arah.
Klaim ‘aman untuk semua skenario’ jadi bukti utama
Salah satu bukti yang paling gencar disorot datang dari materi promosi TP-Link sendiri. Halaman produk layanan proteksi jaringan bawaan, HomeShield, disebut mencantumkan klaim berlebihan soal cakupan keamanannya. Per 9 Oktober, halaman HomeShield versi Amerika Serikat masih memuat klaim itu.
“covers all security scenarios.”
Menurut para penuntut, klaim semacam itu bertabrakan dengan kenyataan di lapangan. Gugatan mengutip riwayat kerentanan firmware pada perangkat TP-Link, termasuk yang pernah dieksploitasi kelompok peretas yang dikaitkan dengan China. Tiga dari gugatan juga menyoroti lima kerentanan di perangkat TP-Link yang dipasok penyedia internet (ISP) kepada pelanggan. Peneliti menerbitkan rincian teknisnya pada 8 Oktober, dan tambalan atau patch kabarnya sudah tersedia lewat ISP.
Soal akses data: risiko versus klaim langsung
Ada satu nuansa penting yang mudah terlewat. Gugatan Florida, Montana, dan Nebraska tidak menuduh pemerintah China sudah memperoleh data pelanggan lewat TP-Link. Mereka menyebut hal itu sebagai risiko di bawah hukum China, yang mewajibkan perusahaan bekerja sama dengan otoritas intelijen. Iowa mengambil sikap lebih keras: kantor Jaksa Agung Brenna Bird menyebut firmware TP-Link memberi pemerintah China akses ke perangkat dan data warga Iowa, meski dalam rilis yang sama, akses itu juga digambarkan sebagai hal yang “bisa terjadi”.
Tekanan tidak berhenti di ruang sidang. Sehari setelah gugatan dilayangkan, 21 jaksa agung negara bagian mengirim surat ke Komisi Komunikasi Federal (FCC) soal upaya TP-Link mendapatkan persetujuan untuk model router baru di pasar Amerika Serikat. TP-Link membantah seluruh tuduhan dan menyatakan akan melawan di pengadilan.
Apa artinya bagi pengguna router di Indonesia
Perkara ini terasa jauh, tapi tidak sepenuhnya asing. Router TP-Link, mulai dari seri rumahan Archer hingga perangkat Aginet yang disalurkan ISP, lazim dipakai di rumah dan jaringan internet di Indonesia. Artinya, kerentanan yang dibahas di ruang sidang Amerika bisa menyangkut perangkat yang menyala di ruang tamu Anda.
Kabar baiknya, untuk lima kerentanan yang disorot dalam gugatan, patch sudah tersedia dan disalurkan lewat ISP. Beberapa langkah praktis yang bisa Anda lakukan: cek menu pembaruan firmware di halaman admin router dan pasang versi terbaru; ganti kredensial default admin, jangan pernah membiarkan kombinasi nama pengguna dan kata sandi bawaan seperti “admin”; dan aktifkan pembaruan otomatis bila perangkat menyediakannya. Bila router dipasok oleh ISP, hubungi penyedia untuk memastikan perangkat sudah menerima patch terbaru.
Terlepas dari hasil akhirnya di pengadilan, gugatan ini mengingatkan satu hal yang berlaku universal: klaim pemasaran soal “keamanan menyeluruh” sebaiknya tidak diterima begitu saja. Keamanan router bukan soal merek atau asal negara, melainkan soal seberapa rajin Anda dan penyedia layanan Anda menambal celah begitu celah itu muncul.
Sumber
- The Hacker News — “TP-Link Sued by Four More U.S. States Over Router Security and China Ties” (9 Oktober 2026): https://thehackernews.com/2026/10/tp-link-sued-by-four-more-us-states.html
- The Register — “US states sue popular kitmaker TP-Link over China risks” (7 Oktober 2026): https://www.theregister.com/security/2026/10/07/us-states-sue-popular-kitmaker-tp-link-over-china-risks/5301653
- SecurityWeek — “TP-Link Faces State Lawsuits and New Scrutiny Over ISP Router Flaws” (8 Oktober 2026): https://www.securityweek.com/tp-link-faces-state-lawsuits-and-new-scrutiny-over-isp-router-flaws/
- Bleeping Computer — “Texas sues TP-Link over Chinese hacking risks, user deception” (19 Februari 2026): https://www.bleepingcomputer.com/news/security/texas-sues-tp-link-over-chinese-hacking-risks-user-deception/

