
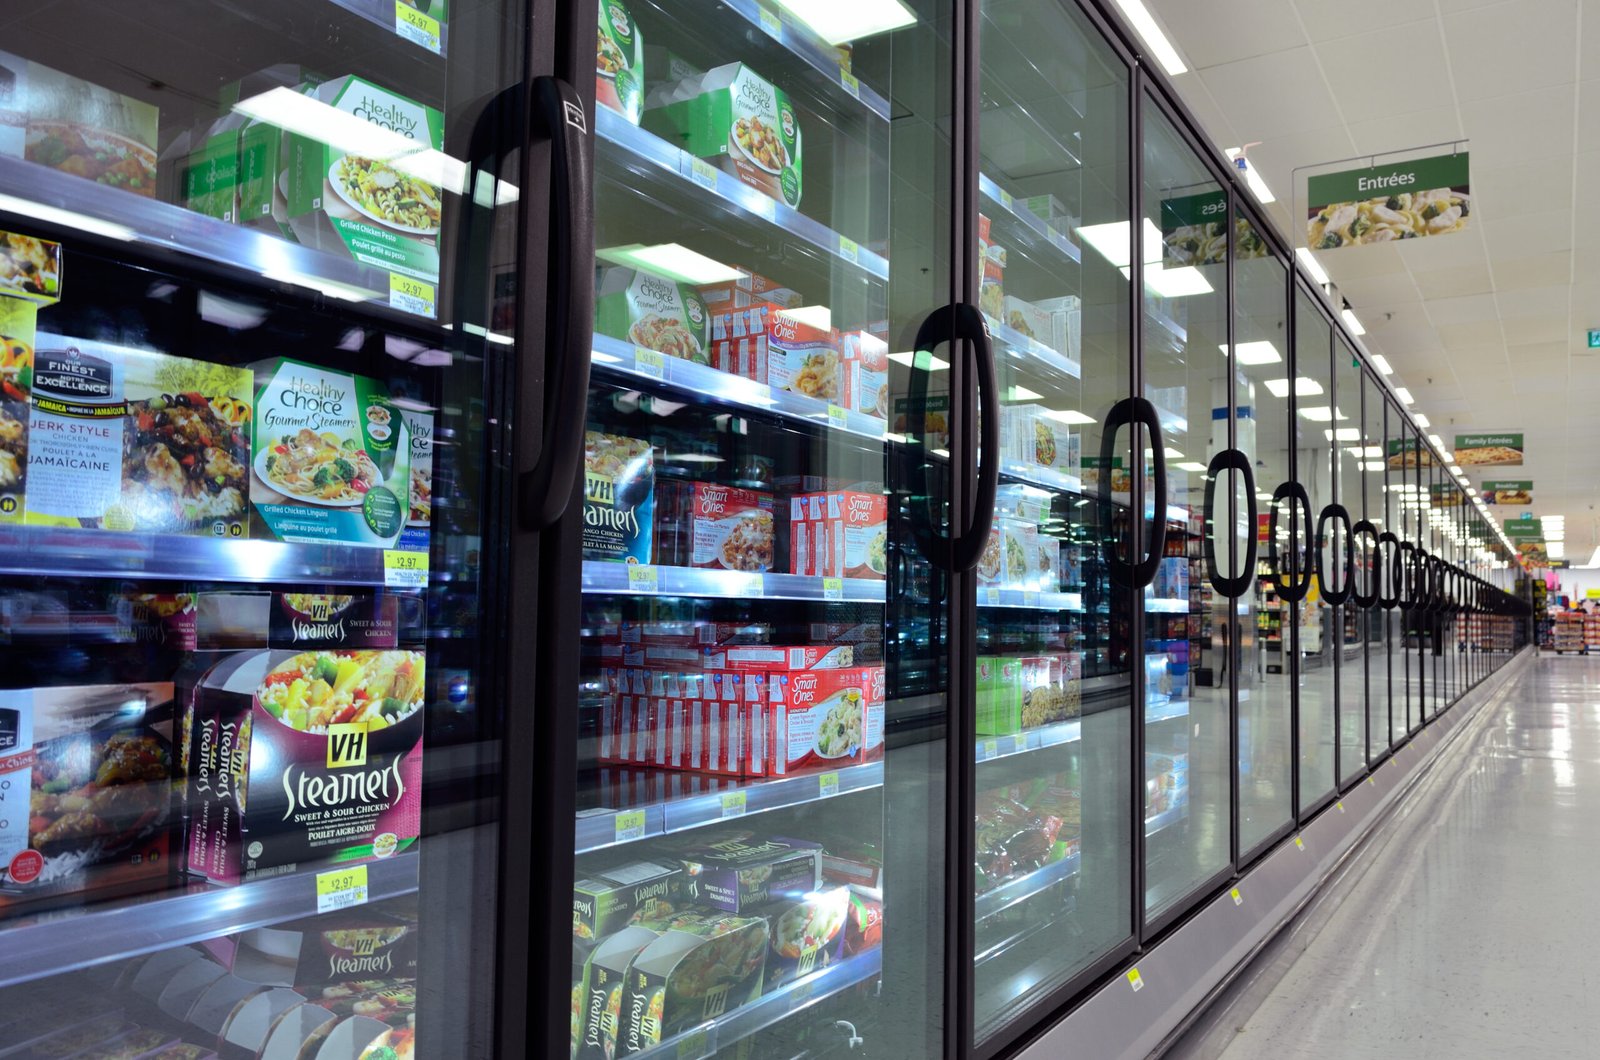
Malam Minggu lalu ratusan supermarket di Prancis mengalami masalah yang tidak biasa: suhu lemari pendingin dan freezer mereka naik sampai 50 derajat Celsius selama sekitar enam jam. Bukan karena listrik mati atau mesin rusak. Suhu itu naik karena ada yang sengaja menaikkannya dari jarak jauh.
Serangan berlangsung pada malam 11–12 Oktober 2026. Peretas membajak controller pendingin buatan Danfoss — perusahaan asal Denmark yang jadi salah satu pemasok peralatan refrigerasi dan HVAC terbesar di dunia — yang masih menjalankan perangkat lunak versi lama. Menurut BleepingComputer, mereka memicu mode defrost otomatis bawaan sistem supaya mesin bekerja sebaliknya: bukan mendinginkan, tapi memanaskan.
Dampaknya luas. Rantai supermarket yang mengonfirmasi ke AFP antara lain Intermarché (termasuk jaringan Netto), Coopérative U, E. Leclerc, dan Carrefour Market. Setidaknya 300 gerai Intermarché atau Netto jadi sasaran, lebih dari 100 gerai Coopérative U, sementara Carrefour menyebut 80 dari 6.000 tokonya terdampak. Media Prancis melaporkan total toko yang kena berada di kisaran 250–350 gerai, dengan stok makanan terpaksa dibuang dan sejumlah toko dilaporkan sempat terbakar.
Fokus industri keamanan selama ini ke data dan uang. Serangan ini menunjukkan mesin pendingin di belakang rak sayur juga bisa jadi senjata.
Kenapa ini bukan sekadar gangguan teknis
Presiden Coopérative U, Dominique Schelcher, menyebut kejadian ini sebagai sesuatu yang belum pernah terjadi sebelumnya. Komisioner Pertanian Uni Eropa Christophe Hansen ikut bereaksi dan menegaskan satu hal yang jarang muncul di berita siber: ketahanan pangan. “Ketahanan pangan butuh perhatian lebih di semua level,” katanya.
Yang bikin cerita ini penting adalah jenis sistemnya. Controller pendingin adalah perangkat operational technology (OT) — mesin yang mengatur proses fisik, bukan server data. Sistem kelas ini sering dipasang bertahun-tahun, jarang dipatch, dan kadang masih membuka antarmuka debug atau layanan bawaan yang tidak pernah dimatikan. Artinya satu celah di satu model controller bisa direplikasi ke ratusan lokasi sekaligus, karena perangkatnya identik.
Soal siapa dan celah mana yang dieksploitasi, laporan masih belum seragam. Pakar keamanan siber Prancis Clement Domingo menuding kelemahan pada sistem Danfoss, sementara perusahaan keamanan Claroty pada Agustus lalu mengaku sudah melaporkan tiga bug pada Danfoss AK-SM 800A — sistem manajer terpusat yang mengoordinasi controller pendingin — dengan nomor CVE-2025-41450, CVE-2025-41451, dan CVE-2025-41520. Sampai berita ini ditulis, klaim bahwa ketiga celah itu yang dipakai masih diperdebatkan.
Yang perlu dibaca industri di Indonesia
Untuk pembaca di Indonesia, insiden ini bukan kejadian jauh. Rantai dingin kita — supermarket besar, distributor frozen food, gudang farmasi, sampai eksportir hasil laut — makin banyak yang pakai controller pendingin terhubung internet untuk monitoring suhu jarak jauh. Modelnya sama seperti di Prancis: satu vendor, satu tipe controller, banyak lokasi.
Ada tiga pelajaran praktis yang bisa diambil sekarang. Pertama, sensor suhu yang bisa dikendalikan jarak jauh harus dipisahkan dari kemampuan mengubah setelan mesin — monitoring boleh online, kontrol sebaiknya berlapis. Kedua, perangkat pendingin yang sudah lewat umur dukungan sebaiknya tidak dibiarkan terekspos langsung ke internet. Ketiga, jangan tunggu kehilangan stok baru menganggap OT sebagai bagian dari keamanan siber; selama ini anggaran keamanan hampir selalu habis di sisi IT.
Regulasi juga akan ikut bergerak, terutama di Eropa. Serangan ke infrastruktur pangan seperti ini hampir selalu berujung pada revisi aturan keamanan siber untuk sektor kritikal dan tuntutan kewajiban pelaporan insiden yang lebih cepat. Buat pelaku usaha di Indonesia, arah itu layak dipantau: standar yang naik di Eropa biasanya menetes ke rantai pasok global, termasuk ke pemasok dan mitra dagang kita.
Yang jelas, ini bukan lagi soal “data yang bocor”. Ini soal makanan yang tidak bisa dijual dan toko yang tutup — dampak yang bisa dihitung langsung dalam rupiah, euro, atau mata uang apa pun.
Perkembangan: eksposur global, bukan cuma Prancis
Perkembangan terbaru menunjukkan masalahnya jauh lebih luas dari yang dibayangkan. Menurut pemindaian SOCRadar pada 13 Oktober, hampir 2.900 sistem Danfoss di Prancis dapat diakses langsung dari internet. Angka itu setara sekitar 65% dari total sekitar 4.500 sistem Danfoss yang ditemukan terpapar di seluruh dunia, sehingga Prancis menjadi titik paling rentan, bukan satu-satunya.
Yang lebih mengkhawatirkan, serangan tidak lagi hanya menyasar satu merek. Copeland/Dixell kini disebut sebagai pemasok kulkas kedua yang terkena: satu toko E.Leclerc yang memakai peralatan Dixell/Copeland mengalami kegagalan tak lama setelah rangkaian serangan yang terkait Danfoss. Copeland mengakui adanya kerentanan pada unit yang sudah dihentikan produksinya, dan mengatakan tengah bekerja sama dengan pelanggan terdampak untuk mengurangi risiko. Sejumlah teknisi pun menyarankan mencabut kabel jaringan pada sistem pengawasan kulkas sampai informasi yang andal tersedia.
- AK-SM800 dan AK-SM800A lawas yang tidak lagi menerima update keamanan.
- Unit AK-SM800A yang lebih baru, tetapi menjalankan software usang.
- Beberapa unit yang dipaksa naik hingga suhu 50°C.
Penyelidikan kini berjalan di Prancis: kepolisian dan lembaga keamanan siber nasional menyelidiki kejadian ini, sementara sampai sekarang belum ada kelompok yang mengklaim bertanggung jawab. Kekhawatiran soal keamanan pangan ikut meningkat karena stok makanan yang rusak harus dibuang, dan pertanyaan besarnya bergeser dari “siapa pelakunya” ke “berapa banyak perangkat kulkas yang masih terbuka”.
Sumber
- BleepingComputer: Cyberattack shuts down refrigerators at French supermarkets
- CBS News / AFP: Hackers turn up the heat in refrigerators at hundreds of supermarkets in France
- The Stack: French supermarkets hacked: Danfoss vulnerabilities blamed
- Beinsure: Cyberattack on French supermarkets causes millions in losses

